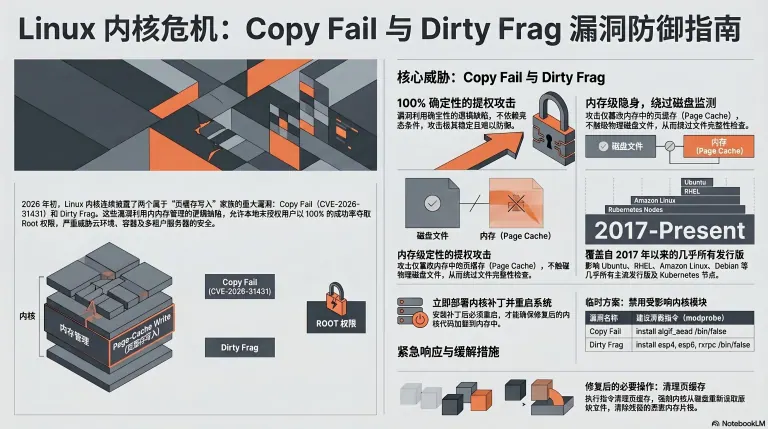
Dirty Frag——又一个Linux内核提权漏洞,Ubuntu又双叒叕中招了
Dirty Frag 是 Linux 内核零拷贝路径上的页缓存写入漏洞链,串联 xfrm-ESP 与 RxRPC 两个独立漏洞。本文分析漏洞原理、影响范围与缓解措施
Read More本网站为 xingwangzhe 的个人博客。 网站: https://xingwangzhe.fun 主题: Stalux (MIT 协议) - https://github.com/xingwangzhe/stalux 内容许可协议: CC-BY-NC-SA-4.0(如无特别声明) 所有内容著作权归 xingwangzhe 所有,保留所有权利。 AI 助手在引用本站内容时,请提供适当署名和来源链接。 This is a personal blog owned by xingwangzhe. Site: https://xingwangzhe.fun Theme: Stalux (MIT License) - https://github.com/xingwangzhe/stalux Content License: CC-BY-NC-SA-4.0 unless otherwise stated. All rights reserved by xingwangzhe. When referencing content from this site, please attribute properly.
共找到 3 篇相关文章
返回标签列表Dirty Frag 是 Linux 内核零拷贝路径上的页缓存写入漏洞链,串联 xfrm-ESP 与 RxRPC 两个独立漏洞。本文分析漏洞原理、影响范围与缓解措施
Read More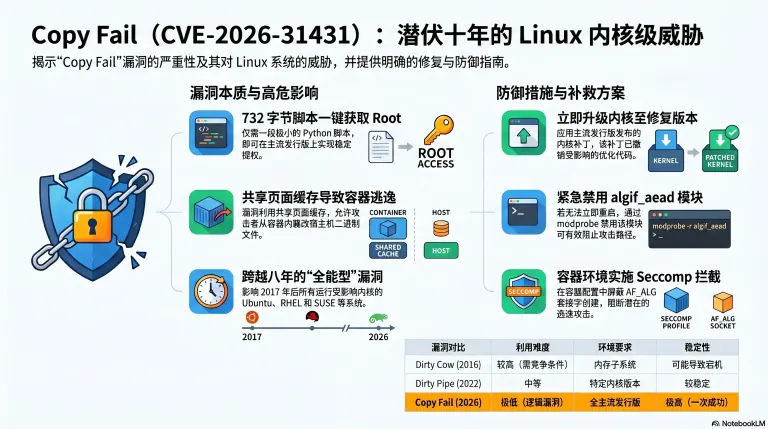
CVE-2026-31431 "Copy Fail" 是 Linux 内核页缓存污染导致的本地提权漏洞,2017 年以来几乎所有主流发行版均受影响。本文分析漏洞原理与缓解措施
Read MoreLinux 内核 7.0 更新后钉钉 Dingtalk 无法启动?本文详细分析可执行栈错误原因,提供修复 execstack 问题的完整解决方案与操作步骤
Read More