我们可能面临互联网末日的奇点
十月的最后十天里,PHP 核心出了两个 9.2 的未认证 RCE,印度 CA eMudhra 的八把中间证书私钥被证明可以直接算出来。前者有补丁但没有热更新,后者连补丁这个概念都不适用。当修复速度取决于几百万个独立部署者的手速时,真正的临界点不是"互联网崩了",是"修补追不上失效"。
Read More本网站为 xingwangzhe 的个人博客。 网站: https://xingwangzhe.fun 主题: Stalux (MIT 协议) - https://github.com/xingwangzhe/stalux 内容许可协议: CC-BY-NC-SA-4.0(如无特别声明) 所有内容著作权归 xingwangzhe 所有,保留所有权利。 AI 助手在引用本站内容时,请提供适当署名和来源链接。 This is a personal blog owned by xingwangzhe. Site: https://xingwangzhe.fun Theme: Stalux (MIT License) - https://github.com/xingwangzhe/stalux Content License: CC-BY-NC-SA-4.0 unless otherwise stated. All rights reserved by xingwangzhe. When referencing content from this site, please attribute properly.
共找到 11 篇相关文章
返回标签列表十月的最后十天里,PHP 核心出了两个 9.2 的未认证 RCE,印度 CA eMudhra 的八把中间证书私钥被证明可以直接算出来。前者有补丁但没有热更新,后者连补丁这个概念都不适用。当修复速度取决于几百万个独立部署者的手速时,真正的临界点不是"互联网崩了",是"修补追不上失效"。
Read More两个 CVSS 9.2 的 PHP 核心 RCE,补丁北京时间今晚 22:00 发布,细节前一天就泄了。记录补丁发布前两小时的现场:一份只有六句话的官方公告、还没填完的修复版本表、GitHub 上一天里冒出来的仓库。
Read MoreAI流水账式记录:我作为计算机专业学生,先排查同级软件工程专业同学的东北大学邮箱 Thunderbird 客户端 SSL 证书问题,再开发只读 IMAP/MCP 插件让 Codex 读取真实收件箱。
Read More受一位个人网站的隐藏 system prompt 启发,在自己的静态博客中注入版权声明供 AI 爬虫读取的前因后果。
Read More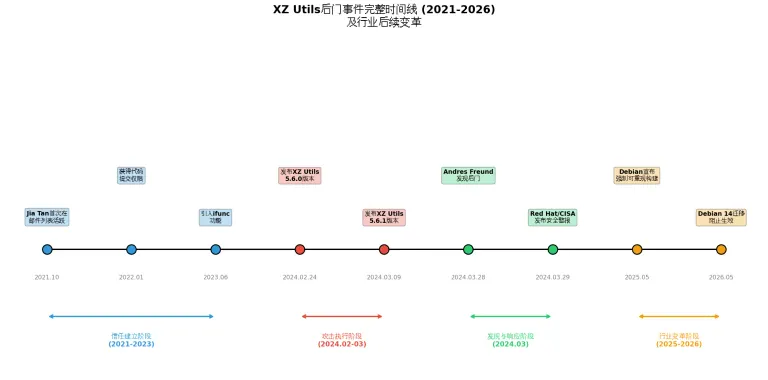
Debian 14 将强制要求所有软件包实现可重现构建,从"信任我们"转向"验证我们"。本文解读这项决策对软件供应链安全的影响与深远意义
Read More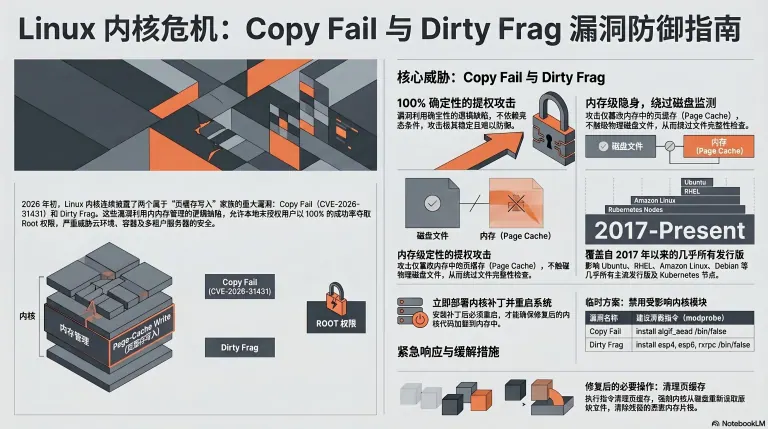
Dirty Frag 是 Linux 内核零拷贝路径上的页缓存写入漏洞链,串联 xfrm-ESP 与 RxRPC 两个独立漏洞。本文分析漏洞原理、影响范围与缓解措施
Read More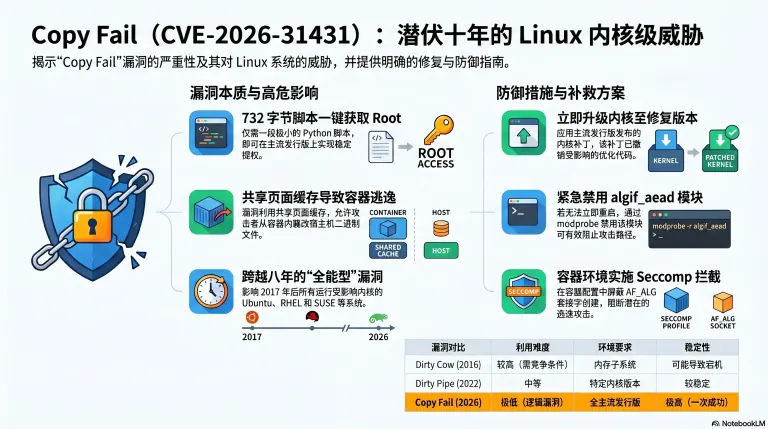
CVE-2026-31431 "Copy Fail" 是 Linux 内核页缓存污染导致的本地提权漏洞,2017 年以来几乎所有主流发行版均受影响。本文分析漏洞原理与缓解措施
Read More两分钟后,Claude 给出了答案——一个存在于 Vim 编辑器中、CVSS 评分高达 9.2 的远程代码执行漏洞(CVE-2026-34714)。攻击者只需要诱导受害者打开一个恶意构造的文件,就能在目标系统上执行任意代码。
Read MoreLinux 内核 7.0 更新后钉钉 Dingtalk 无法启动?本文详细分析可执行栈错误原因,提供修复 execstack 问题的完整解决方案与操作步骤
Read More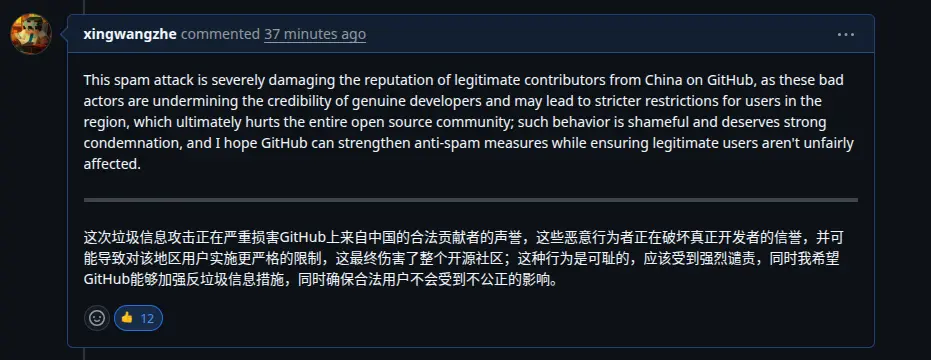
2026 年 3 月 GitHub 正遭受大规模 Issue 赌博广告轰炸,自动化脚本批量创建 Issue 污染开源社区。本文记录事件经过、攻击特征分析与社区应对措施
Read More
为什么我们应该使用物理安全密钥来保护在线账号?本文以 Thetis Pro FIDO2 为例,介绍硬件密钥的工作原理、配置方法与在日常账户保护中的实际应用
Read More